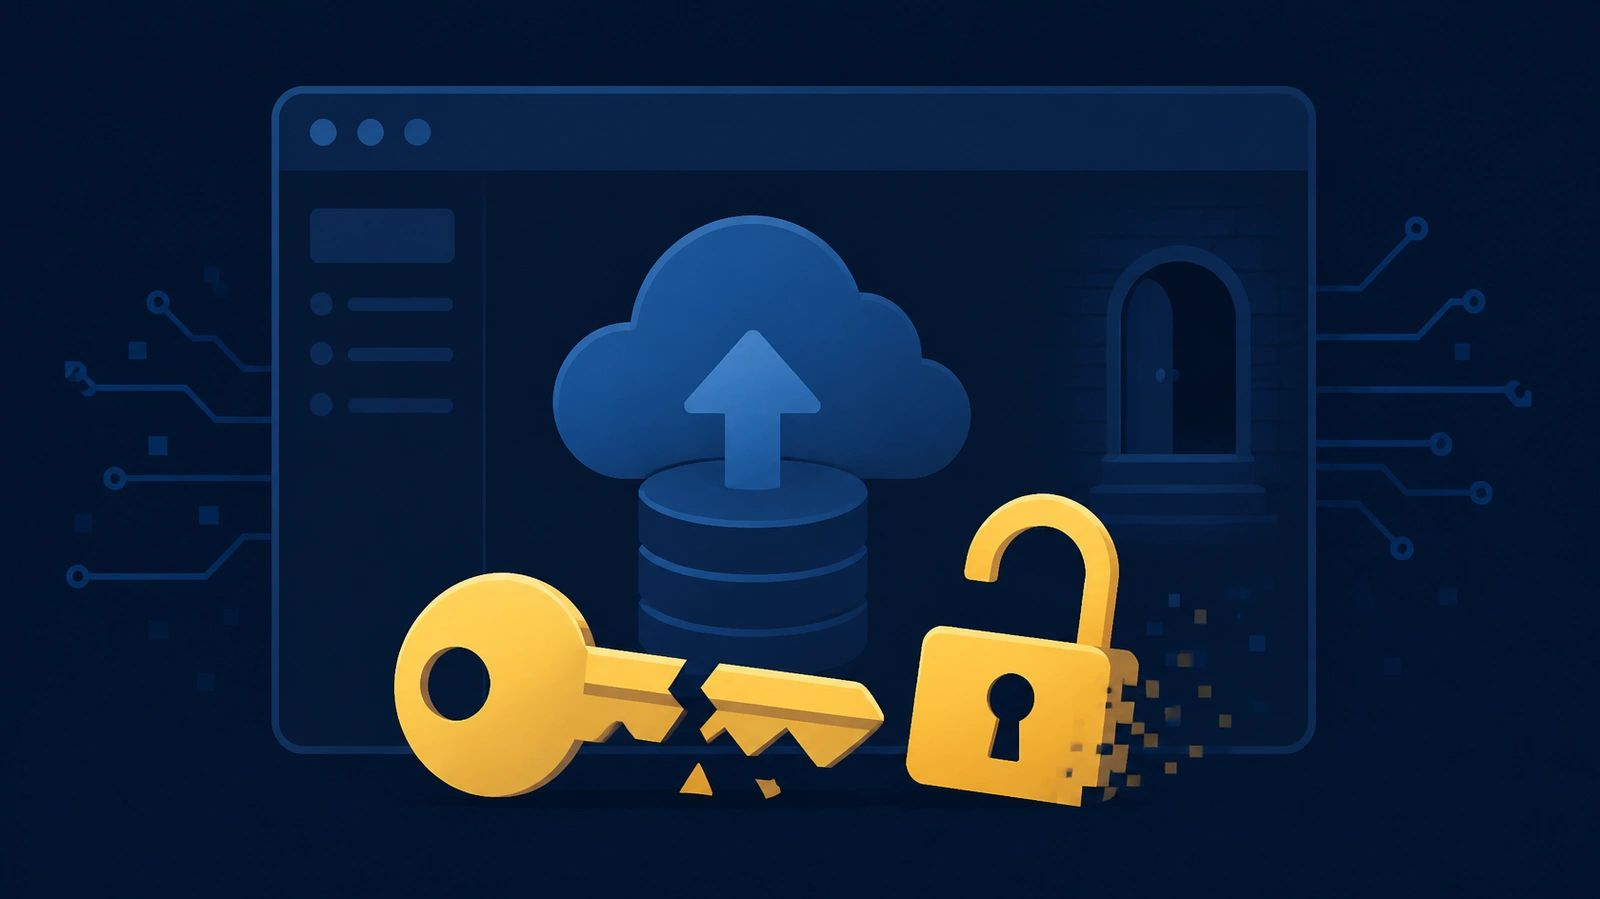
Над 3 милиона WordPress сайта използват UpdraftPlus – плъгин за backup, възстановяване и миграция. През уикенда на 17–18 октомври 2026 г. сайтът на компанията зад него, TeamUpdraft, беше пробит. Нападателите не са открили грешка в кода на плъгина. Взели са ключовете, с които услугата UpdraftCentral управлява свързаните сайтове от разстояние, и с тях са поели контрол над чужди WordPress сайтове – без потребителско име и без парола.
Случаят е добър пример за риск, за който собствениците на бизнес рядко мислят: сигурността на вашия сайт зависи не само от вас и вашия разработчик, а и от всяка фирма, чийто плъгин сте инсталирали.
Какво точно се случи
- Пробивът. TeamUpdraft смята, че е достъпена клиентската ѝ база данни: имена, имейли, адреси за фактуриране, пароли в хеширан вид и ключове за връзка с услугите UpdraftCentral, UpdraftVault и UpdraftClone. Данни за карти компанията не съхранява.
- Атаката. С откраднатите ключове нападателите изпращат команди към свързаните сайтове. За сайта тези команди изглеждат напълно легитимни, защото са подписани с истински ключове. Всички проверки минават.
- Задната врата (backdoor). Чрез командите на сайтовете се инсталират злонамерени плъгини. Те създават потребител с роля „Редактор“, но с права на администратор, и заобикалят нормалния вход – включително двуфакторната защита и ограниченията за опити за вход.
- Маскировката. Според анализа на Patchstack злонамерените плъгини са използвали поне 99 различни имена, например Site Health Cache. Имената наподобяват истински инструменти за поддръжка и бързодействие, затова лесно остават незабелязани.
Важна подробност: по данни на Patchstack при свързване на сайт с акаунт в TeamUpdraft опцията за отдалечено управление е била включена по подразбиране. Тоест сайт, който ползва UpdraftPlus само за backup, може да е имал активна връзка с UpdraftCentral, без собственикът да знае. Засегнати са сайтове с активна облачна връзка с UpdraftCentral – както с безплатната, така и с платената версия. Самостоятелно хостваните инсталации на UpdraftCentral не са засегнати.
Какво направи TeamUpdraft
На 19 октомври компанията пусна версии 1.26.13 (безплатна) и 2.26.13 (Premium), които прекъсват старите връзки с UpdraftCentral и правят откраднатите ключове безполезни. WordPress.org разпространи обновлението автоматично. Компанията е подала сигнал до компетентните органи и работи с външна фирма за киберсигурност. Според нея бързината на атаката подсказва, че нападателите са използвали AI.
Обновлението обаче само затваря вратата. Ако злонамерен плъгин или фалшив администратор вече са на сайта ви, те остават там.
Проблемът не е само в един плъгин
Трябва да сме коректни: това не е пробив в ядрото на WordPress, нито грешка в кода на UpdraftPlus. Но точно това е същината. Типичният WordPress сайт работи с десетки плъгини от различни фирми. Всеки от тях има достъп до сайта ви, а някои – и до външна инфраструктура, която вие не контролирате. Достатъчно е една от тези фирми да бъде пробита, за да стане вашият сайт уязвим. Атаката тук е заобиколила дори двуфакторната защита.
Затова в агенция Advance Digital не използваме WordPress. Изграждаме сайтовете по поръчка, с код, който нашият екип пише, поддържа и познава. По-малко външни зависимости означава по-малко места, през които някой може да влезе, и по-ясна отговорност, когато нещо се случи.
Това не значи, че всеки WordPress сайт трябва да бъде изхвърлен утре. Значи, че изборът на платформа е бизнес решение с реален риск и той трябва да се оценява съзнателно, а не по навик.
Ако сайтът ви е на WordPress с UpdraftPlus – какво да проверите сега
- Уверете се, че UpdraftPlus е версия 1.26.13 / 2.26.13 или по-нова.
- В Settings → UpdraftPlus → Advanced Tools → UpdraftCentral изтрийте останалите ключове за връзка.
- Прегледайте всички потребители. Внимавайте особено за непознати акаунти с роля „Редактор“ – те може да имат скрити администраторски права.
- Прегледайте инсталираните плъгини, включително таба Must-Use, ако го виждате. Премахнете всичко, което не разпознавате.
- Сменете паролите на всички администратори и паролата за акаунта в teamupdraft.com.
- Ако откриете следи от пробив, обмислете възстановяване от backup, направен преди 17 октомври.
Ако не сте сигурни как да направите проверката или обмисляте сайт без зависимост от чужди плъгини, свържете се с екипа на Advance Digital.
Източници: Search Engine Journal, TeamUpdraft, Patchstack, Advance Digital

Съдържание
[скрий / покажи]Вижте също
AI накратко: Хасабис скъсява срока за AGI и 4 нови AI инструмента
Muse на Meta: 10 милиона изтегляния за 40 дни и урок по кръстосана промоция
ChatGPT вече заключва отделни чатове с ПИН: какво трябва да знаят маркетолозите
AI накратко: Meta пуска модел за Mac, Jev изпреварва Sonnet и 5 нови инструмента